第十六届蓝桥杯 CTF Writeup
写出了5道基础的签到题,基本上是有省奖了,但是web的黑客的那道题真的不会python,看不懂加密函数,解密方法就不知道了,真的该好好学python了。 解题情况 Enigma工具:CyberChef 看题目可以知道这是Enima进行加密 所以我们反过来,打开CyberChef,选择Enigma,把刚才题目的密文复制进去,得到的是可读的字符串...
2025 sqCTF Writeup
ezGame签到题,看源代码 找到flag.php,get传入score=2048就行 是兄弟就来传🐎一句话木马上传,cmd.php包不行的 .jpg就行 抓包改成.php 蚁剑连接 根目录flag My Blog随便看看网页 用户名密码记下来 扫目录 flag点击就送 商师一日游 第一关,F12大法 碎片收集:...
2025 GHCTF Writeup
upload?SSTI! 打开附件看看,发现只能上传txt,log,text,md,jpg,png,gif文件,过滤了_,,os__builtins__,subclasses,globals,flag这几个 先试一下有没有回显 打开文件路径 查看有回显。说明上传成功了 之前在寒假学习中,经过高人指点,fenjing上有一个用法 所以直...
2025 Spring Week2
刷题[LitCTF 2023]Follow me and hack me 简单的GET和POST还有改cookie 有彩蛋!扫你目录 到什么含义): 1234<?php // 第三个彩蛋!(看过头号玩家么?) // _R3ady_Pl4yer_000ne_ (3/?)?> burp写法 Yakit写法: [SWPU...
2025 Spring Week1
工具 找flag既然提示了flag可能在文件里.所以flag就是: flag{hello_world}或xxxctf{we1c0me!}! 算了,直接看.md文件源代码 flag{we1c0me_t0_CTF!} 题目view_source tyle=”background-color:rgb(247, 248, 250);...
2025 Win SSTI
学习文章: 最全SSTI模板注入waf绕过总结(6700+字数!) FLask SSTI从零到入门 - 跳跳糖 使用Python Flask搭建一个简单的Web站点并发布到公网上访问 一、刷题 (一)[安洵杯 2020]Normal SSTI 进到靶场只有一下信息 
2025 Win 反序列化
一、讲义内作业 PCRE回溯次数限制: 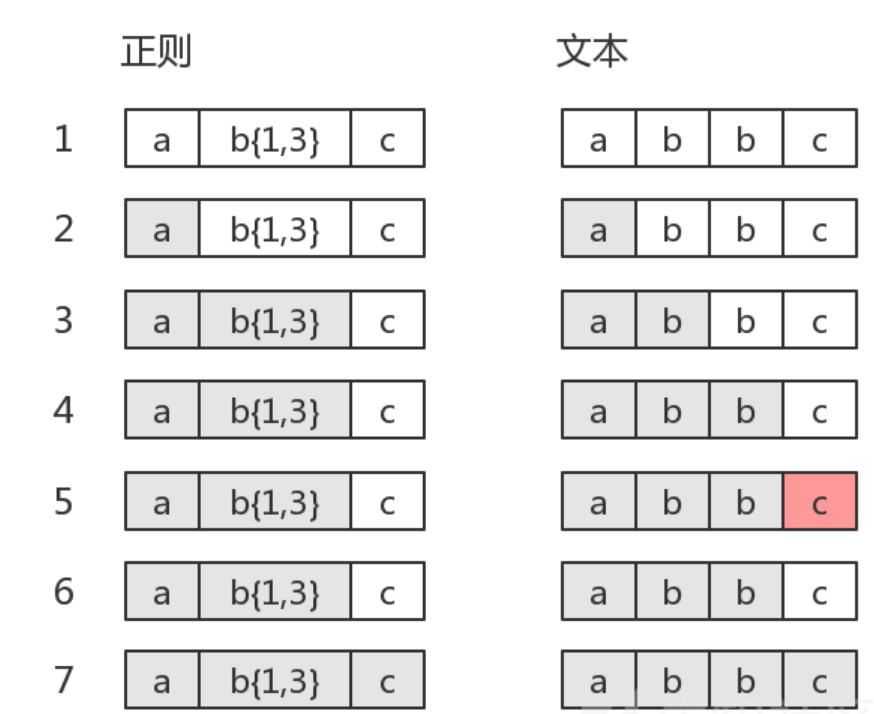 图中第5步有红颜色,表示匹配不成功。此时b{1,3}已经匹配到了2个字符“b”,...
2025 Win RCE
一、Ctfhub-RCE模块—-命令注入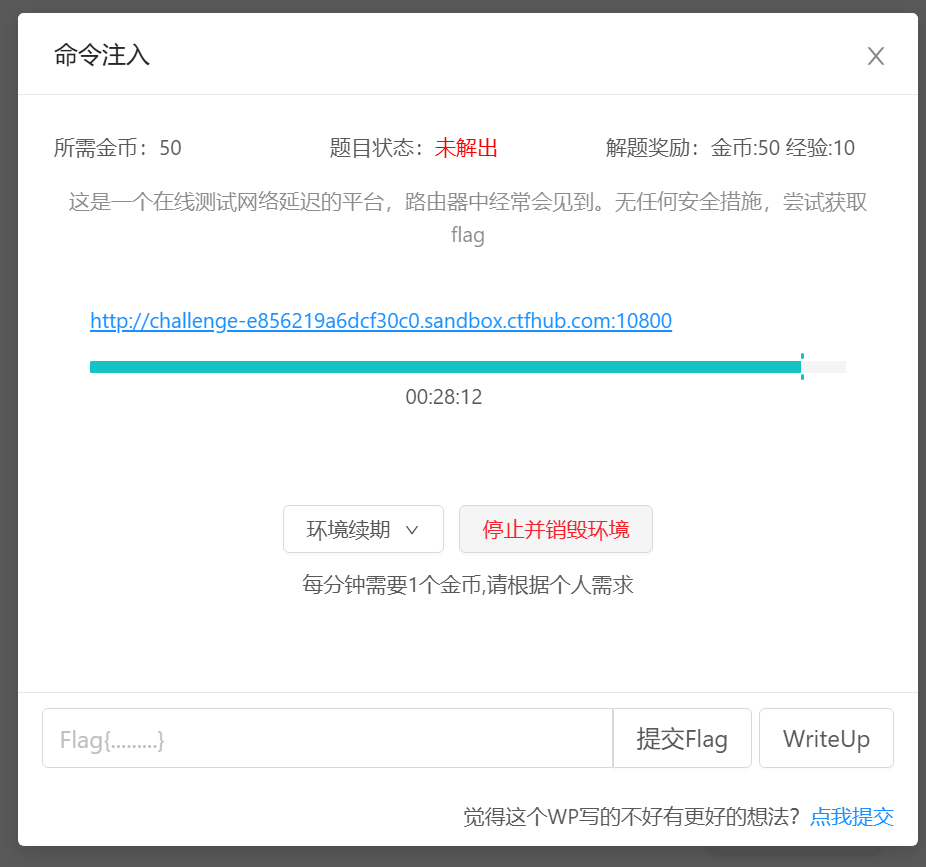 打开环境后发现这个页面,按照上课讲的,肯定是先访问自己
2025 Win Homework 0
一、PHP语言基础 由于之前写过PHP笔记,这里的PHP知识作为补充 (一)php基础1 知识链接: https://github.com/natro92/HnuSec-Training-Website/blob/main/docs/file/PHP1.pdf 通过函数修改全局变量要在变量前加上global 常量名不加$修饰符 常量定义: bo...